 harukamuy
GMOが身代金を拒否。狙われたのは証券会社ではなく、利用者が「預けた鍵」だった
証券口座のパスワード、どこに置いているだろうか。
10月21日、GMOインターネットが、FX(外国のお金の売り買い)の自動売買に使うサーバーの貸し出しサービスに、不正アクセスがあったと発表した。サーバーに保存されていた、証券会社やFX会社のログイン情報が盗まれた可能性がある。攻撃側はお金を要求していて、報道によると、期限は10月27日の正午。GMOは24日、要求には応じないと発表した。
わたしはSBI証券を使っている。他人ごとではないと思った。
💸「なぜ、身代金を払わないの?」
📉「株価と、これからどうなる?」
🔐「わたしの口座は、どう守る?」
1. 何が起きたの?
狙われたのは、GMOインターネットの「お名前.com デスクトップクラウド」というサービスだ。FXの自動売買を24時間動かすために借りる、ネット上のパソコンだ。ここでは「サーバー」と呼ぶ。
自動売買のプログラムは、利用者の代わりに、証券会社やFX会社にログインして取引する。そのため、利用者は、そのサーバーの中に、口座のIDやパスワードを保存しておく。そこが狙われた。
自動売買のために、サーバーを借りる
預かったIDとパスワードで、自動売買のプログラムが24時間動く
ここが破られ、預けていたIDとパスワードが盗まれた
証券会社そのものが破られたわけではない
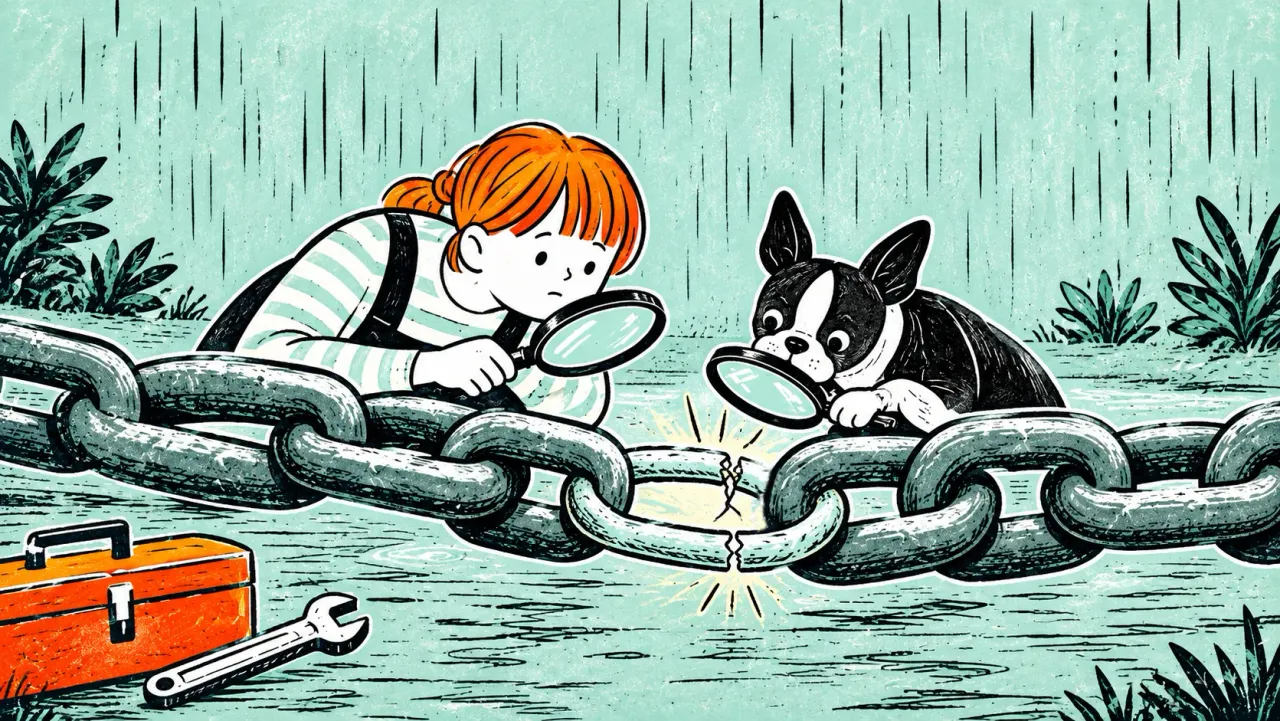
例えると、家事代行に近い。留守のあいだに掃除をしてもらうために、家の鍵を、家事代行の会社に預けておく。今回は、その会社の事務所に泥棒が入り、預かっていた鍵がまとめて盗まれた。ドアの鍵が弱かったわけではない。鍵を預けた先が破られた。
GMOの発表をもとに、流れを並べるとこうなる。
影響の可能性があるサーバーは、26,739件。一部の利用者からは、取引口座で身に覚えのない取引があった、という報告も届いている。
攻撃側は、お金を払わなければ、次のことをすると脅している。
ランサムウェアは、データを人質にとって身代金を求める攻撃のことだ。報道によると、要求は100万ドル(1ドル157円で約1億5,700万円)とされる。
2. なぜ、身代金を払わないの?
GMOは、要求に応じない理由をこう書いている。要求に応じても、盗まれた情報が消されることや、不正に使われないことは、保証されない。
相手は、そもそも約束を守らない人たちだ。それに、払えば「この会社は払う」と知られて、また狙われやすくなる、とも言われる。
そのかわりに、GMOは利用者に、次のことを約束した。
3. 株価と、これからどうなる?
GMOのグループには、上場している会社がいくつもある。24日の発表のあと、最初の取引日になった26日に、株価は大きく下がった。
サイバー攻撃を受けた会社の株価は、そのあと、どうなったのか。過去の例を見てみた。
ランサムウェアで「ニコニコ動画」などが長く止まった。株価は攻撃前の3,365円から、3週間で2,579.5円へ(23%下落)。同じころ日経平均は上がっていた。攻撃前の値に戻ったのは10月15日で、約4か月かかった
信用情報の会社で、約1億4,700万人の個人情報が流出。発表の翌日に13.7%、1週間で35%下落。発表前の値に戻ったのは2019年7月で、約1年10か月かかった。和解金は最大7億ドル
暗号資産の交換会社で、約482億円分のビットコインが流出。グループから550億円を集めて全額を補償したが、半年後に廃業を決め、口座はSBI VCトレードに移った(上場はしていない)
戻るまでの時間は、会社によって大きく違う。数か月で戻ることもあれば、2年近くかかることもある。お金そのものを盗まれた会社は、全額を補償しても、事業を続けられなくなることがある。
これから、どう着地するのか。決まっている予定と、決まっていないことに分けてみる。
決まっているのは、GMOの手続きだ。10月30日までに見舞金と代わりのサービスの案内、11月6日までに補償の申請方法の案内を出す。
決まっていないのは、27日の正午を過ぎたあとだ。攻撃側が、情報の公開や、口座への不正な操作を本当に続けるのかは、わからない。補償の額が、どれくらいになるのかも、まだわからない。
GMOは、国に「能動的サイバー防御」の発動を求めた。これは、10月1日に始まったばかりのしくみで、国が攻撃元のサーバーに入りこみ、攻撃できないようにする(無力化する)こともできる。GMOは、今回を「発動第1号」にしてほしいと書いている。
ただ、報道によると、企業の側から発動を申し込むしくみはない。使うかどうかは、事件の重さや急ぎぐあいを見て、国が決める。実際に動くには、原則として、新しくできた「サイバー通信情報監理委員会」の事前の承認もいる。政府の高官は「防御のための支援はする」と話している。一方で、別の高官は「まだ発動する事態ではない」と判断している、と報じられている。攻撃元の無力化まで進むかは、まだ見えない。
4. わたしの口座は、どう守る?
証券口座が乗っ取られる事件は、今回が初めてではない。2025年の春には、にせのサイトでIDとパスワードを盗まれ、口座で勝手に株を売り買いされる被害が相次いだ。
金融庁がまとめている、証券会社などへの不正な取引の件数を見ると、こうなる。
いちばん多かった2025年4月は、3,033件。それが、2026年9月には2件まで減った。
減ったのは、証券会社が本人確認を強めたことが大きい。各社は2025年春の被害のあと、急いで対策を進めた。10月には日本証券業協会がルールを改め、ログインや出金のときに、パスワードに加えて別の方法でも本人を確かめるしくみ(多要素認証)を、にせのサイトにだまされにくい形で必須にした。その代表がパスキーだ。スマホなどの指紋や顔で本人を確かめるしくみで、にせのサイトでは使えない。SBI証券も、2025年10月25日からパスキーでログインできるようになった。
今回の事件は、その入口を力ずくで破ったものではない。利用者が預けていた鍵が盗まれ、その鍵で入られた。自動売買は、だれもいないサーバーが、利用者の代わりにログインする。本人が指紋や顔で確かめるパスキーは、そこでは使えない。だから、IDとパスワードをサーバーに置いておくしかなかった。
わたしは、FXの自動売買も、こういうサーバーも、使ったことがない。だから、今回の経路とは関係しない。SBI証券では、パスキーでログインしていて、取引のときのパスワードは、パスワード管理アプリ(1Password)に入れている。
2025年春の騒ぎのときに、セキュリティを、証券会社がすすめる設定にアップデートした。そのとき感じたのは、いつ自分に起きてもおかしくない、ということだ。今回も、同じことを思った。
では、こういうことは、これからも続くのだろうか。
入口を固めれば、攻撃する側は、別の弱いところを探す。今回は、それが利用者の預けた鍵だった。
アメリカのセキュリティの専門家、ブルース・シュナイアーは、2000年に出した本の序文で、こう書いている。
いちばん弱い輪の強さまでしか、
安全ではない。
ブルース・シュナイアー『Secrets and Lies』序文(2000年)
鎖は、どれだけ太い輪をつないでも、強く引っぱれば、いちばん細い輪のところで切れる。ほかの輪がどんなに丈夫でも、鎖全体の強さは、いちばん弱い輪で決まってしまう。
セキュリティも同じだ。攻める側は、守りの固いところには来ない。弱いところを探して、そこを攻める。この弱いところを、「セキュリティホール(守りの穴)」と呼ぶ。
サッカーでも、相手のディフェンスに弱いところがあれば、そこを集中して攻める。ボクシングでも、相手のガードが空いたところを狙う。弱点を攻めるのは、どんな勝負でも常套手段だ。今回、利用者がIDとパスワードを預けていたサーバーは、まさにその弱い輪だった。
シュナイアーは、暗号の専門家として仕事をしてきた人だ。序文によると、実際のしくみを調べてみると、弱いところは暗号の数学ではなかった。機械やソフト、ネットワーク、そして人にあった。どんなに美しい暗号も、だれかの弱いパスワードひとつで意味がなくなる。そう気づいて、この言葉をくり返すようになったという。
では、解決策はあるのか。シュナイアーの言葉どおりなら、これで終わり、という解決策はない。あるのは、いちばん弱い輪を見つけて、ひとつずつなくしていくことだけだ。
いつ自分に起きてもおかしくない。だから、できることは、先にやっておく。
5. まとめ
- GMOのFX自動売買用サーバー26,739件に影響の可能性。保存されていた口座のログイン情報が盗まれたおそれ
- 攻撃側は金銭を要求し、70社超の口座への不正操作を続けると脅す。報道では期限は10月27日正午
- GMOは、払っても情報が消える保証はないとして拒否。見舞金5,000円と損失の補償を約束
- GMOは国に「能動的サイバー防御」の発動を求めたが、使うかどうかは国が決める
- 証券口座への不正取引は2025年4月の3,033件から2026年9月は2件に。証券会社の入口が固くなり、今回は利用者が預けた鍵が狙われた
- わたしはパスキーとパスワード管理アプリ。自動売買のサーバーは使っていない。いちばん弱い輪をなくしていくしかない
・要求額と期限:テレビ朝日系(ANN)「GMOに100万ドル要求か 攻撃側 27日正午までに」(10月26日の報道)
・能動的サイバー防御:Impress Watch「不正アクセスを受けたGMOに金銭要求 政府に『能動的サイバー防御』要請」、日本経済新聞「能動的サイバー防御をGMO要請 適用は政府判断、重大・緊急性考慮」
・金融庁の要請:日本経済新聞「金融庁、FX各社に不審な取引の監視強化要請」
・不正取引の件数:金融庁「インターネット取引サービスへの不正アクセス・不正取引の発生状況」(2026年10月9日更新)
・証券業協会のルール:日本総研のレポート(2025年10月)
・証券会社の対策とSBI証券のパスキー:Impress Watch(2025年10月27日)
・株価:Yahoo!ファイナンスの終値
・ほかの会社の例:KADOKAWAの業績予想の修正(gamebiz)、米連邦取引委員会(FTC)の発表(2019年7月)、DMM Bitcoinの廃業(gamebiz)
・格言:Bruce Schneier, Secrets and Lies, Preface(訳はわたし)
新しい記事は X(@harukamuy) でお知らせしています。
